Claudia: Claude Code i et bur, med nøkkelen på utsiden
Claude Code er best når den slipper å spørre om lov. --dangerously-skip-permissions fjerner spørsmålene, men jeg vil ikke gi den fri tilgang til hele maskinen. Derfor lagde jeg Claudia.
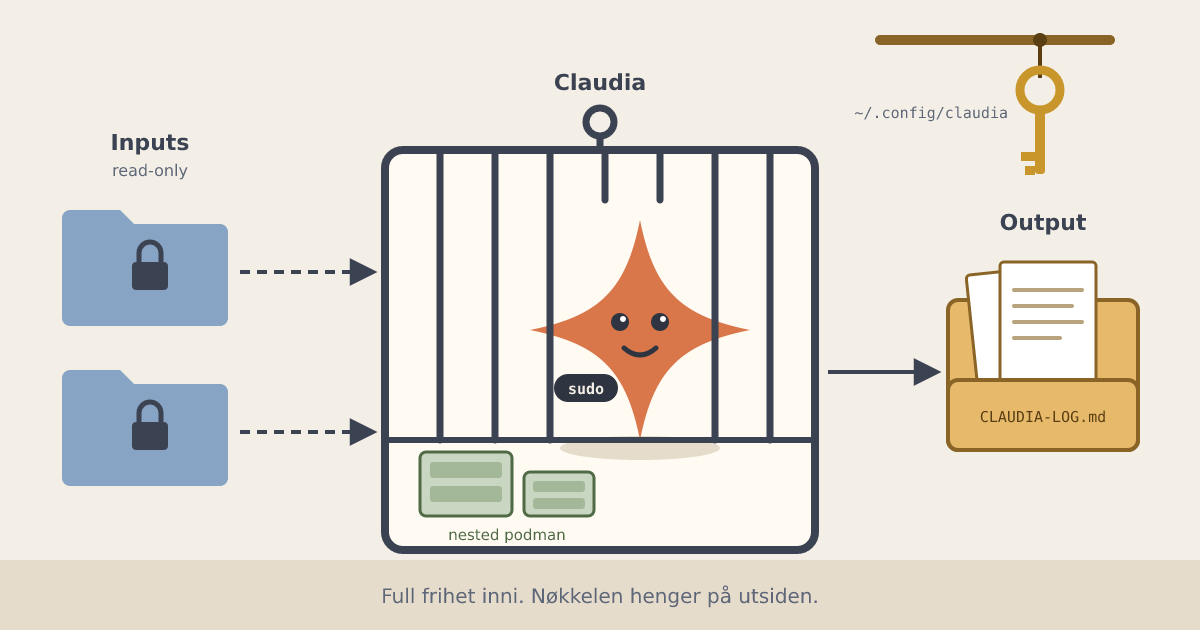
Slik virker det
Claudia kjører Claude Code i en rootless Podman-container, med full frihet og sudo inni. Claude ser bare dette:
- inputkataloger, read-only
- én outputkatalog, der resultatene havner
- en egen hjemmekatalog per instans, så innlogging og oppdateringer overlever omstart
claudia run rapport -r ~/docs -o ~/ut
Oppsettet for instansen ligger utenfor containeren, så Claude kan ikke endre hvordan den startes neste gang. Claude må også føre en kort logg over hva den gjør og hvorfor, i CLAUDIA-LOG.md. --restricted begrenser nettet til Anthropic via en allowlist-proxy, og Claude kan bygge og kjøre egne containere inni.
Verdt å vite
Connectorer du har koblet til Claude-kontoen din på nettet, som Gmail eller Drive, er tilgjengelige inne i containeren. De bruker dine rettigheter, uansett hvilke kataloger som er montert. Med --restricted blokkeres de.
Tid
Claudia ble laget i én Claude Code-økt på omtrent to timer, fra plan til fire releaser. Da er Python-CLI, tester, container-images, Debian-pakke, manpage, CI og publisering medregnet. For hånd anslår jeg fire til seks arbeidsdager. Det meste av den tiden ville gått med til å finne ut av ting som hvilke flagg nestet Podman trenger, ikke til å skrive koden.
Prøv selv
uv tool install git+https://kode.naiv.no/olemd/claudia
Debian-pakke og container-images ligger på kode.naiv.no. MIT-lisens.